
企業を狙うサイバー攻撃の最新動向と必要なセキュリティ対策
インターネットは、世界の人や機器とつながる便利なネットワークです。
情報収集やコミュニケーション、オンラインショッピングなど、私たちの生活や仕事に欠かせない存在となっています。
しかし、インターネットは誰でも利用できる公開されたネットワークであるため、悪意を持った第三者によるサイバー攻撃の対象となる可能性があります。
現実社会と同じように善意の利用者だけではなく、個人情報や機密情報を狙う犯罪者も存在しています。
さらに、インターネット上では距離や時間の制約がないため、世界中のどこからでも攻撃を受ける可能性があり、企業だけでなく個人も被害に遭うリスクがあります。
主なインターネットの脅威
マルウェア(malicious software:悪意あるソフトウェア)
フォンに悪影響を与えることを目的として作られた悪意のあるソフトウェアの総称です。
ウイルスやワーム、トロイの木馬などが代表例であり、情報の盗難や端末の不正操作、システム障害などを引き起こす可能性があります。
近年では、複数の機能を組み合わせた高度なマルウェアも増えています。
フィッシング(なりすまし)
フィッシングとは、実在する企業や金融機関、オンラインサービスになりすましたメールやWebサイトを利用して、IDやパスワード、クレジットカード情報などを不正に取得する手口です。
本物と見分けがつかないほど精巧な偽サイトも多く、十分な注意が必要です。
ハッキング(不正アクセス)
ハッキングとは、コンピューターやサーバー、ネットワーク機器の脆弱性(セキュリティホール)を悪用し、不正に侵入する行為です。
侵入後は、情報の盗難や改ざん、マルウェアの設置、システムの停止など、さまざまな被害を引き起こす恐れがあります。
SPAM(スパム)メール
スパムメールとは、受信者の意思とは関係なく大量に送信される迷惑メールです。
広告や宣伝だけでなく、フィッシングサイトへの誘導やマルウェア感染を目的として送られるケースも少なくありません。
不審なメールは安易に開封せず、添付ファイルやリンクにも十分注意することが重要です。
生成AI登場による脅威の加速
生成AIの普及により、サイバー攻撃の手口はさらに高度化しています。
攻撃者は生成AIを利用して、自然な文章のフィッシングメール作成や、偽Webサイトの制作、標的に合わせた攻撃文面の生成などを効率的に行えるようになっています。
これまで不自然な日本語や誤字から見分けられた迷惑メールでも、生成AIによって本物の業務メールに近い内容へ進化しています。
そのため、技術的な対策だけでなく、利用者一人ひとりのセキュリティ意識がより重要になっています。
脅威の傾向
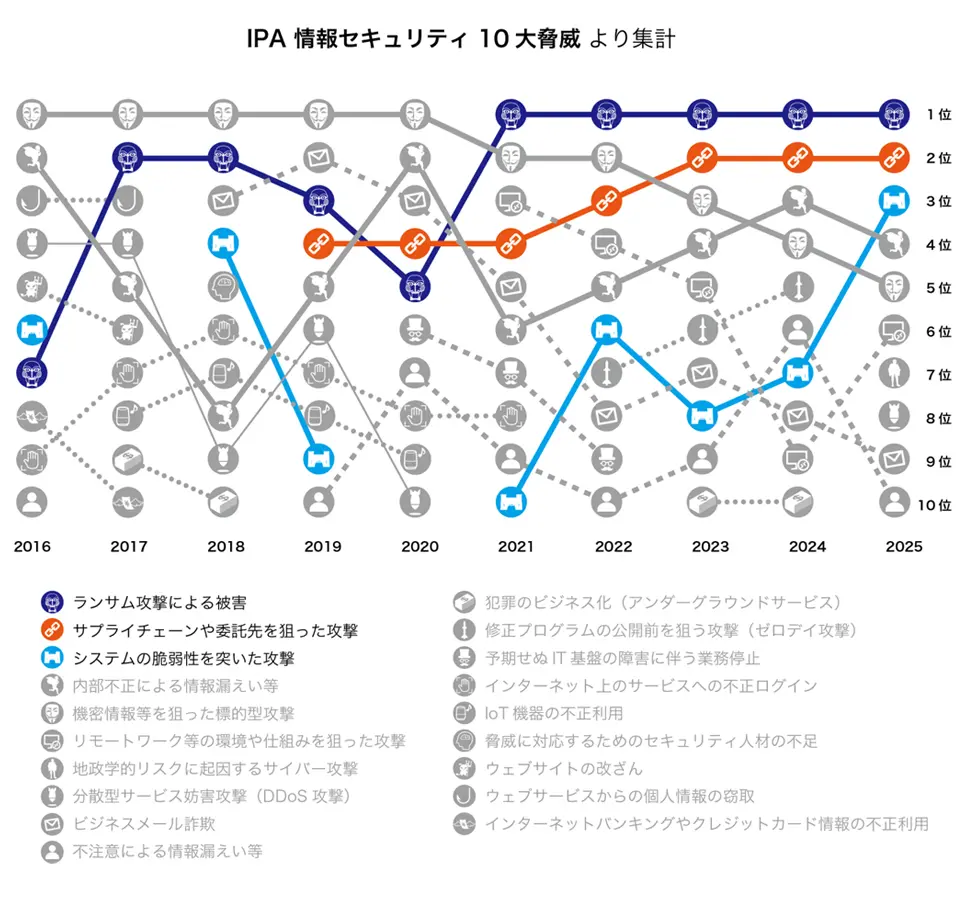
近年増加しているサイバー攻撃の脅威
ランサムウェア
2016年に「情報セキュリティ10大脅威」に選出されて以来、常に上位に位置する代表的なサイバー脅威です。
感染した端末やサーバーのデータを暗号化し、復旧と引き換えに金銭を要求する攻撃で、企業規模を問わず被害が発生しています。
- 2025年:アサヒグループへの攻撃
- 2025年:アスクルへの攻撃
- 2024年:KADOKAWAへの攻撃
サプライチェーン攻撃
セキュリティ対策が強固な企業へ直接侵入するのではなく、対策が十分ではない取引先や関連企業を経由して侵入する攻撃手法です。
自社だけでなく、取引先を含めたセキュリティ対策が重要になっています。
- 2025年:アサヒグループへの攻撃
- 2025年:アスクルへの攻撃
脆弱性攻撃
OS・アプリケーション・ネットワーク機器などに存在するセキュリティ上の弱点(脆弱性)を悪用する攻撃です。
修正プログラムが公開される前の未知の脆弱性を狙った攻撃もあり、常に最新の状態を維持することが求められます。
- 2025年:アサヒグループへの攻撃
ヒューマンエラーを誘発させる「サポート詐欺」
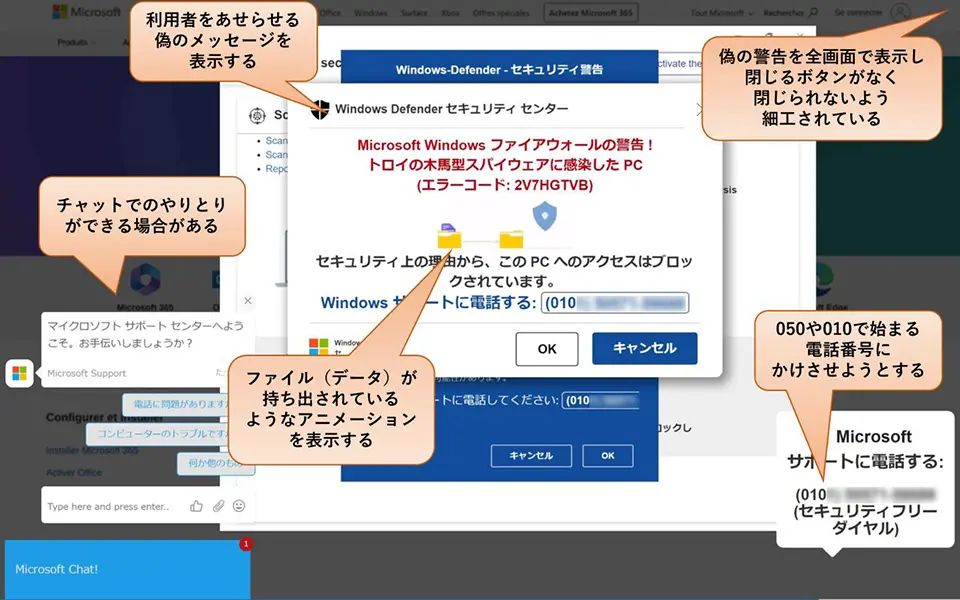
- 1.ユーザー自身に実行させる
- 攻撃者はマルウェアを直接送り込むのではなく、ユーザーを騙してクリックやインストールをさせる。
- 「ウイルスに感染しました」「今すぐサポートへ電話してください」「セキュリティソフトをインストールしてください」などの偽メッセージがでる
- 2.トラップサイトへのアクセスで発動
- 悪意のあるWebサイトを閲覧すると、偽の警告画面が表示される。
- ブラウザの機能を利用して、感染したように見せかける。
- 3.マルウェアではないため検知されにくい
- 悪意のあるWebサイトを閲覧すると、偽の警告画面が表示される。
- ブラウザの機能を利用して、感染したように見せかける。
- 4.URLを頻繁に変更する
- 偽サイトのアドレスを次々変更することで、フィッシング対策サービスやブラックリスト登録を回避する。
- 5.恐怖心を利用する
- 大音量アラームや警告音を鳴らす。
- 「あなたの情報が盗まれています」など不安を煽る。
- 6.全画面表示で操作を妨害
- ブラウザを全画面化したり、多数の警告ウィンドウを表示したりして、閉じられないように見せる。
- 7.再起動後も表示させる細工
- 実際にマルウェアが入っている場合や、ブラウザ設定・スタートアップ設定を変更して、PC起動時に再表示するケースがある。
「私はロボットではありません」を悪用する「ClickFix」
ClickFixとは、パソコン利用者を偽の認証画面などへ誘導し、自ら不正なコマンドを実行させる攻撃手法です。
マルウェアを直接送り込むのではなく、利用者自身の操作を利用するため、通常のセキュリティ対策を回避しやすい特徴があります。
社長名を騙りLINEグループへ誘導する「CEO詐欺」
CEO詐欺とは、会社の社長や役員、取引先担当者などになりすまし、従業員を騙して金銭や機密情報をだまし取るソーシャルエンジニアリング型の詐欺です。
近年では、実在する社長の名前や写真を悪用し、LINEなどのチャットアプリへ誘導する手口が増えています。
「極秘案件」「至急対応が必要」など、緊急性や権威を利用して従業員を信用させ、指定口座への振込や情報提供を要求します。
東京都内でも、わずか数週間の間に約1億4000万円の被害が発生するなど、企業を狙った被害が深刻化しています。
最新マルウェア情報
「ファイルレス」マルウェア
ファイルレスマルウェアとは、ハードディスクやSSDなどの記憶媒体ではなく、パソコンのメモリ上で動作するマルウェアです。
通常のファイルとして保存されないため、従来型のアンチマルウェアソフトによるフルスキャンでも検知が難しい場合があります。
また、正規のシステムツールを悪用して動作することが多く、不審な挙動を見つけにくい点も特徴です。
BIOS感染マルウェア(ブートキット)
BIOSやUEFIなど、OSが起動する前の領域に感染するマルウェアは「ブートキット」とも呼ばれます。
OSより先に動作するため、セキュリティソフトを無効化したり、正常な状態であるように見せかけたりすることがあります。
さらに、OSを初期化したり再インストールしたりしても感染が残るケースがあり、完全な駆除にはBIOSやUEFIの書き換え、場合によってはハードウェアの交換が必要となることもあります。
PC内生成型マルウェア
近年では、マルウェアを複数の小さなプログラムとして外部から取得し、感染したパソコン内部で組み立てる手法も確認されています。
この方法では、完成したマルウェアが最初から存在しないため、セキュリティソフトによる検知を回避しやすくなります。
さらに、AI技術を悪用した攻撃では、パソコン内に存在するAIモデルや生成AIを利用し、その端末のセキュリティ環境に合わせた攻撃コードやスクリプトを自動生成する研究・実証例も報告されています。
これにより、従来よりも高度で標的に合わせた攻撃が行われる可能性が指摘されています。
サイバーセキュリティ最前線
境界線セキュリティから「ゼロトラスト(何も信用しない)」セキュリティへ
- 感染を考慮した多層防御セキュリティの構築(IPA推奨)
- 自社のシステム環境を考慮したゼロトラスト製品の導入
セキュリティ意識の向上
- セキュリティ機器・ツールをすり抜ける攻撃を回避する
- ヒューマンエラーに誘導する攻撃に対する意識を持つ
- 取引先や社内の担当者を装ったメールでも、送信元のメールアドレスを必ず確認する
- 差出人が不明なメールや、自分宛ではないメールは安易に開かない
Switch WiFi・セキュリティハブでネットワークを守る
サイバー攻撃は年々高度化しており、「侵入されないこと」だけを前提としたセキュリティ対策では十分とはいえません。
現在の企業ネットワークには、不正アクセスやマルウェア感染を防ぐ入口対策に加え、万が一の侵入を想定した多層的な防御が求められています。
Switch WiFi・セキュリティハブでは、UTMによる外部からの脅威対策をはじめ、安全なWi-Fi環境の構築、ネットワーク監視など、企業の利用環境に合わせたセキュリティ対策をサポートします。
パソコン、複合機、サーバーなど、社内ネットワークに接続されるさまざまな機器を保護し、情報漏えいや業務停止リスクの低減を支援します。
企業に求められる多層防御
- 外部からの不正アクセスを防ぐ入口対策
- 安全なWi-Fi環境による無線ネットワーク保護
- ネットワーク通信の監視による異常検知
- 万が一の感染を想定した被害拡大防止
守るべきものはパソコンだけではありません。
ネットワークにつながるすべての機器と、企業の大切な情報資産を守ることが、今求められるセキュリティ対策です。